Domain evep.de kaufen?
Wir ziehen mit dem Projekt
evep.de um.
Sind Sie am Kauf der Domain
evep.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain evep.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Was sind Elemente einer psychologisch optimierten Veranstaltung? Veranstaltungselemente einer optimierten Veranstaltung am Beispiel von Greenpeace,Was Sind Elemente Einer Psychologisch Optimierten Veranstaltung? Veranstaltungselemente Einer Optimierten Veranstaltung Am Beispiel Von Greenpeace, Taschenbuch Von Leonie Rupprecht, Grin, 978-3-346-50454-8, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
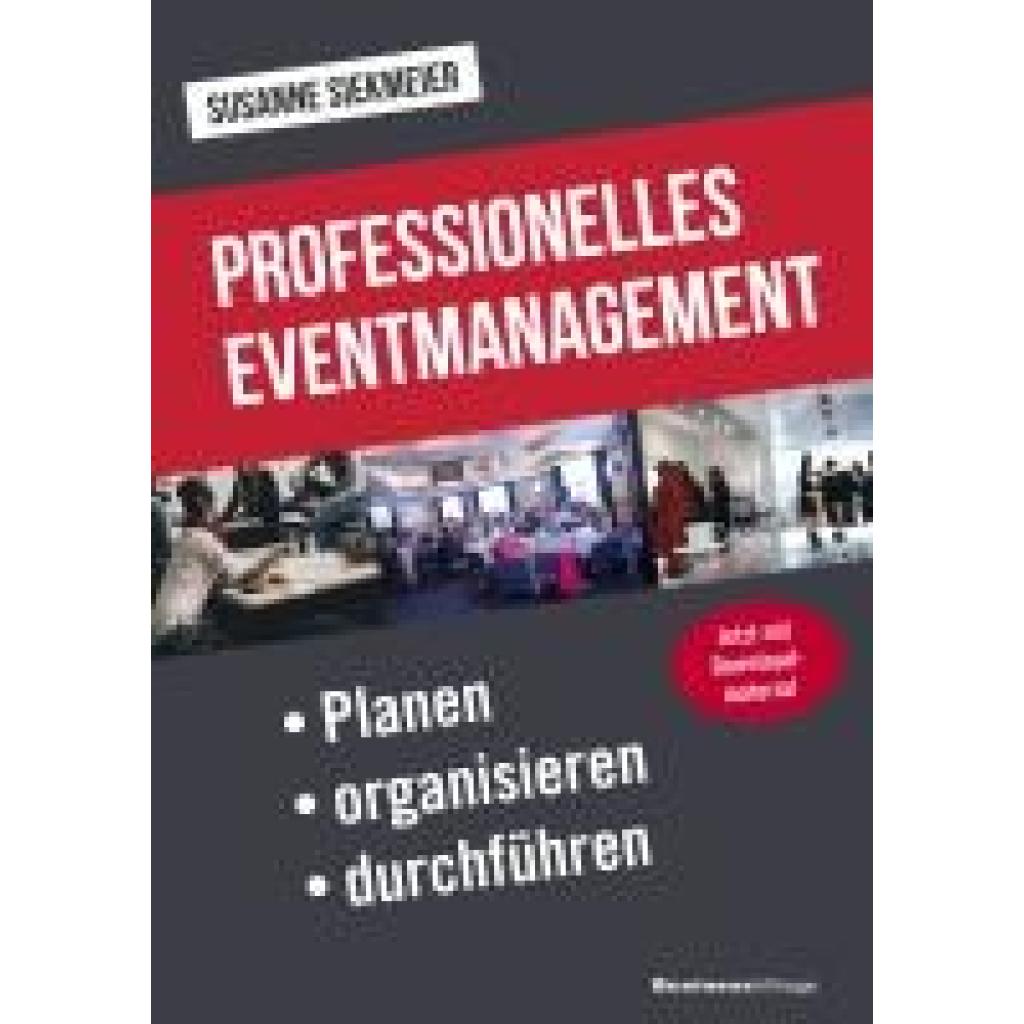
Siekmeier, Susanne: Professionelles EventmanagementProfessionelles Eventmanagement , Die Organisation von Veranstaltungen ist eine logistische Herausforderung. Ob interne Firmenveranstaltungen oder Kundenveranstaltungen mit Außenwirkung - die professionelle Vorbereitung ist das A und O für ein rundum gelungenes Event. Der Schlüssel zum Erfolg liegt in einer guten Vorbereitung mit Liebe zum Detail. Aber gute Planung, reibungslose Durchführung und sorgfältige Nachbereitung erhalten in der Praxis oft nicht den ihnen gebührenden Stellenwert. Dabei geht es doch um so wichtige Menschen wie Kunden und Mitarbeiter. Dieser Ratgeber hilft Ihnen Events optimal zu organisieren und liefert Ihnen praktische Hinweise, damit die Veranstaltung für Sie und Ihre Gäste einzigartig wird. Susanne Siekmeier, IHK-geprüfte Eventmanagerin, liefert Ihnen - aus der Praxis für die Praxis - Tipps zu Themen wie Bewirtung, Logistik, Programm, Location und rechtlichen Vorschriften. Darüber hinaus erhalten Sie praktische Checklisten sowie nützliche Adressen. Downloadmaterial mit Checklisten und Vorlagen ergänzt das Leseangebot. , Bremsen & Bremsenteile > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20240131, Produktform: Kartoniert, Autoren: Siekmeier, Susanne, Seitenzahl/Blattzahl: 217, Keyword: Assistenz; Eventmanagement; Hausmesse; Korrespondenz; Kundenevent; Messeplanung; Officemanagement; Ratgeber; Veranstaltungsmanagement; Veranstaltungsorganisation, Fachschema: Wirtschaft, Warengruppe: HC/Wirtschaft/Sonstiges, Fachkategorie: Volkswirtschaft, Finanzen, Betriebswirtschaft und Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: BusinessVillage GmbH, Verlag: BusinessVillage GmbH, Verlag: BusinessVillage GmbH, Länge: 207, Breite: 143, Höhe: 13, Gewicht: 292, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datengetriebenes Eventmanagement, Fachbücher von Jens KuntzemüllerDas Buch "Datengetriebenes Eventmanagement" von Jens Kuntzemüller bietet eine umfassende Perspektive auf die Rolle von Events in der heutigen Geschäftswelt. Es zeigt auf, dass Veranstaltungen nicht nur organisatorische Herausforderungen darstellen, sondern auch strategische Touchpoints und wertvolle Datenquellen sind. Der Autor vermittelt, wie Organisationen durch einen systematischen, datengetriebenen Ansatz aus verstreuten Informationen wertvolle Erkenntnisse gewinnen können. Das Buch behandelt alle Aspekte des Eventmanagements, von der Datenerfassung über die Analyse bis hin zur Personalisierung und den rechtlichen Rahmenbedingungen. Es richtet sich an Eventmanager, Marketingverantwortliche und Entscheidungsträger, die ihre Veranstaltungen nicht nur planen, sondern auch gezielt steuern und deren Erfolg messbar machen möchten. Mit praxisnahen Methoden, Checklisten und konkreten Anwendungsbeispielen ist dieses Playbook ein wertvolles Arbeitsbuch für alle, die im Eventmanagement tätig sind.59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
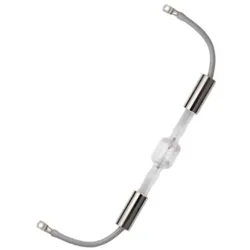
OSRAM HTI 4000W DE Metalldampflampe – Hochleistungs-Projektionslampe für Großbühne & EventtechnikOsram Metalldampflampe HTI 4000W DE 6300K S25.5 Diese sehr leistungsstarke Metalldampflampe von Osram ist für extreme Hochleistungsbeleuchtungen im professionellen Bereich konzipiert. Sie wird überall dort eingesetzt, wo maximale Lichtleistung, hohe Effizienz und eine sehr hohe Farbtreue erforderlich sind, insbesondere in großformatigen Projektions- und Spezialbeleuchtungssystemen. Mit einem Lichtstrom von 360000 Lumen erzeugt die Lampe eine extrem intensive Lichtquelle. Die Farbtemperatur von 6300 Kelvin sorgt für ein tageslichtähnliches, sehr klares und kontrastreiches Licht. Der hohe Farbwiedergabeindex von 90 Ra ermöglicht eine gute und natürliche Farbwiedergabe, auch bei sehr hoher Lichtleistung. Die Lampe arbeitet mit einer Leistung von 4000 Watt und einem Betriebsstrom von 38 Ampere bei einer Brennspannung von 105 bis 115 Volt. Aufgrund dieser hohen elektrischen Werte ist sie ausschließlich für professionelle Anlagen mit geeigneter Betriebs- und Sicherheitsausrüstung vorgesehen. Der stabile Lichtbogen mit 15 mm Elektrodenabstand sorgt für eine gleichmäßige und effiziente Lichtemission. Das robuste Design mit S25.5 Sockel und einer Länge von 270 mm sowie einem Durchmesser von 40 mm ist für den Einsatz in spezialisierten Hochleistungssystemen ausgelegt. Die mittlere Lebensdauer von etwa 500 Stunden ist typisch für diese Leistungsklasse und auf intensive professionelle Nutzung ausgelegt. Technische Daten • Lampenleistung: 4000 W • Betriebsspannung: 105–115 V • Lampenstrom: 38 A • Lampentyp: Metalldampflampe HTI • Sockel/Fassung: S25.5 • Lichtstrom: 360000 lm • Farbtemperatur: 6300 K • Farbwiedergabeindex (CRI): 90 Ra • Lebensdauer: 500 h • Brennstellung: p30 / sonstige • Bogenlänge: 15 mm • Abstand Lichtschwerpunkt (LCL): 140 mm • Gesamtlänge: 270 mm • Durchmesser: 40 mm • Elektrodenabstand kalt: 15 mm Anwendungsbereiche Diese Lampe wird in extrem leistungsstarken professionellen Beleuchtungssystemen eingesetzt. Typische Anwendungen sind Großprojektoren, Kinotechnik im Hochleistungsbereich, Architektur- und Effektbeleuchtung mit sehr hoher Lichtleistung, sowie spezielle industrielle und wissenschaftliche Beleuchtungssysteme, bei denen eine extrem intensive und stabile Lichtquelle erforderlich ist.1365,83 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind Elemente einer psychologisch optimierten Veranstaltung? Veranstaltungselemente einer optimierten Veranstaltung am Beispiel von Greenpeace,Was Sind Elemente Einer Psychologisch Optimierten Veranstaltung? Veranstaltungselemente Einer Optimierten Veranstaltung Am Beispiel Von Greenpeace, Taschenbuch Von Leonie Rupprecht, Grin, 978-3-346-50454-8, Seitenanzahl: 2417,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siekmeier, Susanne: Professionelles EventmanagementProfessionelles Eventmanagement , Die Organisation von Veranstaltungen ist eine logistische Herausforderung. Ob interne Firmenveranstaltungen oder Kundenveranstaltungen mit Außenwirkung - die professionelle Vorbereitung ist das A und O für ein rundum gelungenes Event. Der Schlüssel zum Erfolg liegt in einer guten Vorbereitung mit Liebe zum Detail. Aber gute Planung, reibungslose Durchführung und sorgfältige Nachbereitung erhalten in der Praxis oft nicht den ihnen gebührenden Stellenwert. Dabei geht es doch um so wichtige Menschen wie Kunden und Mitarbeiter. Dieser Ratgeber hilft Ihnen Events optimal zu organisieren und liefert Ihnen praktische Hinweise, damit die Veranstaltung für Sie und Ihre Gäste einzigartig wird. Susanne Siekmeier, IHK-geprüfte Eventmanagerin, liefert Ihnen - aus der Praxis für die Praxis - Tipps zu Themen wie Bewirtung, Logistik, Programm, Location und rechtlichen Vorschriften. Darüber hinaus erhalten Sie praktische Checklisten sowie nützliche Adressen. Downloadmaterial mit Checklisten und Vorlagen ergänzt das Leseangebot. , Bremsen & Bremsenteile > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20240131, Produktform: Kartoniert, Autoren: Siekmeier, Susanne, Seitenzahl/Blattzahl: 217, Keyword: Assistenz; Eventmanagement; Hausmesse; Korrespondenz; Kundenevent; Messeplanung; Officemanagement; Ratgeber; Veranstaltungsmanagement; Veranstaltungsorganisation, Fachschema: Wirtschaft, Warengruppe: HC/Wirtschaft/Sonstiges, Fachkategorie: Volkswirtschaft, Finanzen, Betriebswirtschaft und Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: BusinessVillage GmbH, Verlag: BusinessVillage GmbH, Verlag: BusinessVillage GmbH, Länge: 207, Breite: 143, Höhe: 13, Gewicht: 292, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Datengetriebenes Eventmanagement, Fachbücher von Jens KuntzemüllerDas Buch "Datengetriebenes Eventmanagement" von Jens Kuntzemüller bietet eine umfassende Perspektive auf die Rolle von Events in der heutigen Geschäftswelt. Es zeigt auf, dass Veranstaltungen nicht nur organisatorische Herausforderungen darstellen, sondern auch strategische Touchpoints und wertvolle Datenquellen sind. Der Autor vermittelt, wie Organisationen durch einen systematischen, datengetriebenen Ansatz aus verstreuten Informationen wertvolle Erkenntnisse gewinnen können. Das Buch behandelt alle Aspekte des Eventmanagements, von der Datenerfassung über die Analyse bis hin zur Personalisierung und den rechtlichen Rahmenbedingungen. Es richtet sich an Eventmanager, Marketingverantwortliche und Entscheidungsträger, die ihre Veranstaltungen nicht nur planen, sondern auch gezielt steuern und deren Erfolg messbar machen möchten. Mit praxisnahen Methoden, Checklisten und konkreten Anwendungsbeispielen ist dieses Playbook ein wertvolles Arbeitsbuch für alle, die im Eventmanagement tätig sind.59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OSRAM HTI 4000W DE Metalldampflampe – Hochleistungs-Projektionslampe für Großbühne & EventtechnikOsram Metalldampflampe HTI 4000W DE 6300K S25.5 Diese sehr leistungsstarke Metalldampflampe von Osram ist für extreme Hochleistungsbeleuchtungen im professionellen Bereich konzipiert. Sie wird überall dort eingesetzt, wo maximale Lichtleistung, hohe Effizienz und eine sehr hohe Farbtreue erforderlich sind, insbesondere in großformatigen Projektions- und Spezialbeleuchtungssystemen. Mit einem Lichtstrom von 360000 Lumen erzeugt die Lampe eine extrem intensive Lichtquelle. Die Farbtemperatur von 6300 Kelvin sorgt für ein tageslichtähnliches, sehr klares und kontrastreiches Licht. Der hohe Farbwiedergabeindex von 90 Ra ermöglicht eine gute und natürliche Farbwiedergabe, auch bei sehr hoher Lichtleistung. Die Lampe arbeitet mit einer Leistung von 4000 Watt und einem Betriebsstrom von 38 Ampere bei einer Brennspannung von 105 bis 115 Volt. Aufgrund dieser hohen elektrischen Werte ist sie ausschließlich für professionelle Anlagen mit geeigneter Betriebs- und Sicherheitsausrüstung vorgesehen. Der stabile Lichtbogen mit 15 mm Elektrodenabstand sorgt für eine gleichmäßige und effiziente Lichtemission. Das robuste Design mit S25.5 Sockel und einer Länge von 270 mm sowie einem Durchmesser von 40 mm ist für den Einsatz in spezialisierten Hochleistungssystemen ausgelegt. Die mittlere Lebensdauer von etwa 500 Stunden ist typisch für diese Leistungsklasse und auf intensive professionelle Nutzung ausgelegt. Technische Daten • Lampenleistung: 4000 W • Betriebsspannung: 105–115 V • Lampenstrom: 38 A • Lampentyp: Metalldampflampe HTI • Sockel/Fassung: S25.5 • Lichtstrom: 360000 lm • Farbtemperatur: 6300 K • Farbwiedergabeindex (CRI): 90 Ra • Lebensdauer: 500 h • Brennstellung: p30 / sonstige • Bogenlänge: 15 mm • Abstand Lichtschwerpunkt (LCL): 140 mm • Gesamtlänge: 270 mm • Durchmesser: 40 mm • Elektrodenabstand kalt: 15 mm Anwendungsbereiche Diese Lampe wird in extrem leistungsstarken professionellen Beleuchtungssystemen eingesetzt. Typische Anwendungen sind Großprojektoren, Kinotechnik im Hochleistungsbereich, Architektur- und Effektbeleuchtung mit sehr hoher Lichtleistung, sowie spezielle industrielle und wissenschaftliche Beleuchtungssysteme, bei denen eine extrem intensive und stabile Lichtquelle erforderlich ist.1365,83 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
OSRAM SIRIUS HRI 140W RO Entladungslampe – Profi Lichtmodul für Bühne, Studio & EventtechnikOSRAM SIRIUS HRI 140W RO – Kompakte Entladungslampe für Moving Heads Die OSRAM SIRIUS HRI 140W RO ist eine leistungsstarke, kompakte Reflektor-Entladungslampe für professionelle Beleuchtungssysteme. Sie wurde speziell für den Einsatz in kleinen und leichten Moving Heads sowie in Bühnen- und TV-Technik entwickelt. Technische Daten Hersteller: OSRAM Modell: SIRIUS HRI 140W RO EAN: 4052899258969 Leuchtmittelart: Entladungslampe / Reflektorlampenmodul Leistung: 140 W Spannung: 70 V Lichtstrom: 5.400 lm Farbtemperatur: 9.200 K (kaltweiß) Farbwiedergabeindex: Ra ≥ 60 Lebensdauer: ca. 6.000 Stunden Energieeffizienzklasse: A Abmessungen: Länge: 44 mm Durchmesser: 46 mm Lichtbogenlänge: 1 mm Brennstellung: beliebig Sockel: Spezial Anwendungsgebiete: Studio- und TV-Beleuchtung Bühnen- und Eventtechnik Moving Heads (klein & leicht) professionelle Effektbeleuchtung Produktvorteile Sehr hohe Leuchtdichte durch extrem kurzen Lichtbogen Brillante, intensive Lichteffekte Gleichmäßige Lichtausbeute über die gesamte Lebensdauer Kompakte Bauform für flexible Integration Einfacher Lampenwechsel Betrieb in allen Brennstellungen möglich Die Lampe ist für anspruchsvolle Show- und Effektbeleuchtung konzipiert und liefert ein sehr intensives, kaltweißes Licht bei kompakter Baugröße.119,20 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.